فراتر از «روی سیستم من کار میکنه»: راهنمای برنامهنویسان برای تسلط بر پایپلاین `CI/CD`
با کابوس «روی سیستم من کار میکنه» خداحافظی کنید! در این مقاله با مفاهیم CI/CD، گیتهاب اکشنز (GitHub Actions) و امنیت DevSecOps آشنا شوید.
نکات کلیدی (خلاصه سریع)
- حذف تفاوتهای محیطی:
CI/CDبا کامپایل و تست کدها در محیطهای تمیز و خودکارِ رانرها، جلوی خطای معروف «روی سیستم من کار میکنه» را میگیرد.- درک مراحل مختلف: یکپارچهسازی مداوم (CI) تستها را خودکار میکند، تحویل مداوم (CD) بیلدهای آمادهی انتشار را میسازد و استقرار مداوم (CD) وظیفهی انتشار خودکار در سرورهای زنده را بر عهده دارد.
- انتقال امنیت به چپ (Shift Left): با ادغام ابزارهای اسکن امنیتی (
DevSecOps) در مراحل بیلد پایپلاین، پیش از رسیدن کد به محیط عملیاتی، باگهای امنیتی را شناسایی کنید.
خیلی خب، بیایید روراست باشیم. احتمالاً تازه اولین پروژهی واقعی خود را ساختهاید و ناگهان کسی از CI/CD صحبت میکند. با دیدن فایلهای YAML، رانرها و متغیرهای محیطی، بلافاصله با خود میگویید: «این کارهای باکلاس DevOps مخصوص شرکتهای بزرگ است؛ هر وقت برنامهنویس خیلی خوبی شدم به سراغش میروم.»
اما واقعیت چیز دیگری است: CI/CD نه جادو است و نه فقط به درد غولهای فناوری میخورد.
در واقع، این روش درمان قطعی سندرم «روی سیستم من کار میکنه» است؛ همان لحظهی اعصابخردکنی که کد روی لپتاپ شما بینقص اجرا میشود اما به محض رسیدن به سرور، همه چیز به آتش کشیده میشود.
قبول دارم که در شروع کار کمی ترسناک به نظر میرسد. حتی یک نقطهی کوچک جاافتاده در نام دایرکتوری .github میتواند ورکفلوی شما را کاملاً خراب کند. اما تسلط بر پایپلاین CI/CD تفکر شما را در برنامهنویسی تغییر میدهد؛ دیگر به این فکر نمیکنید که «هر وقت کارم تمام شد تست و استقرار را انجام میدهم»، بلکه یاد میگیرید هر تغییر کوچک را پس از تست، آمادهی انتشار کنید.
تعریف کلیدی (Featured Snippet Bait): پایپلاین
CI/CDیک ورکفلوی خودکار است که تغییرات کد را یکپارچه، تست و استقرار میدهد. بخش یکپارچهسازی مداوم (CI) تست و بیلد خودکار را انجام میدهد، در حالی که تحویل/استقرار مداوم (CD) با خودکارسازی فرآیند انتشار، خطاهای دستی را حذف و کیفیت نهایی را تضمین میکند.
۱. کالبدشکافی یکپارچهسازی، تحویل و استقرار مداوم
پیش از آنکه به سراغ جزئیات فنی برویم، بیایید اصطلاحات را شفاف کنیم.
اگرچه توسعهدهندگان اغلب این کلمات را به جای یکدیگر به کار میبرند، اما هر کدام نشاندهندهی یک تصمیم استراتژیک در مواجهه با خودکارسازی و ریسک هستند.
بیایید این مفاهیم را دقیقتر بررسی کنیم:
| روش | اقدام اصلی | گام نهایی | | :--- | :--- | :--- | | یکپارچهسازی مداوم (CI) | بیلد و تست خودکار هر تغییر در کد | ادغام کد در شاخه اصلی (Main Branch) | | تحویل مداوم (CD) | خودکارسازی فرآیند انتشار بیلدهای آماده | نیاز به تایید دستی برای انتشار در سرور عملیاتی | | استقرار مداوم (CD) | خودکارسازی کامل مسیر از کامیت تا کاربر | انتشار خودکار و مستقیم در سرور زنده |
علت این تفاوت چیست؟ در روش تحویل مداوم، وجود یک تایید دستی در واقع یک سپر امنیتی است که به تیمها فرصت بررسی نهایی را پیش از فشردن «دکمه قرمز بزرگ» میدهد.
در مقابل، استقرار مداوم به سرمایهگذاری سنگینی روی تستهای خودکار نیاز دارد. در این روش، هیچ انسانی میان کیبورد توسعهدهنده و کاربر نهایی قرار نمیگیرد تا جلوی خطاهای احتمالی را بگیرد.
توضیح وبسایت Red Hat دربارهی چالشهای ادغام سنتی کد بسیار خواندنی است:
«در توسعه نرمافزار مدرن، هدف این است که چندین برنامهنویس بهطور همزمان کار کنند... با این حال، اگر قرار باشد همه کدهای توسعهیافته در یک روز مشخص ادغام شوند (که به آن روز ادغام میگویند)، فرآیند بسیار خستهکننده، دستی و زمانبر خواهد بود.»
به زبان ساده، CI/CD پادزهر کابوس «روز ادغام» است. به جای روبهرو شدن با کوهی از تداخلهای کدی در پایان ماه، هر روز کدهای خود را یکپارچه و ارزیابی میکنید.
۲. منطق کارواش: یک پایپلاین چطور کار میکند؟
برای درک پایپلاین، پیچیدگیهای سرور را کنار بگذارید و به یک کارواش خودکار فکر کنید.
هر خودرو مسیر مشخصی را طی میکند: آبپاشی، کفمالی، آبکشی و خشککردن. هیچ خودرویی مراحل را دور نمیزند و کارگران هم نیازی ندارند ترتیب کارها را به خاطر بسپارند.
پایپلاین دقیقاً به همین صورت عمل میکند. این فرآیند در واقع یک چکلیست خودکار است که حافظه و خطای انسانی را از فرآیند حذف میکند تا کدهای شما با هر بار پوش، دقیقاً از فیلترهای کیفی یکسانی عبور کنند.
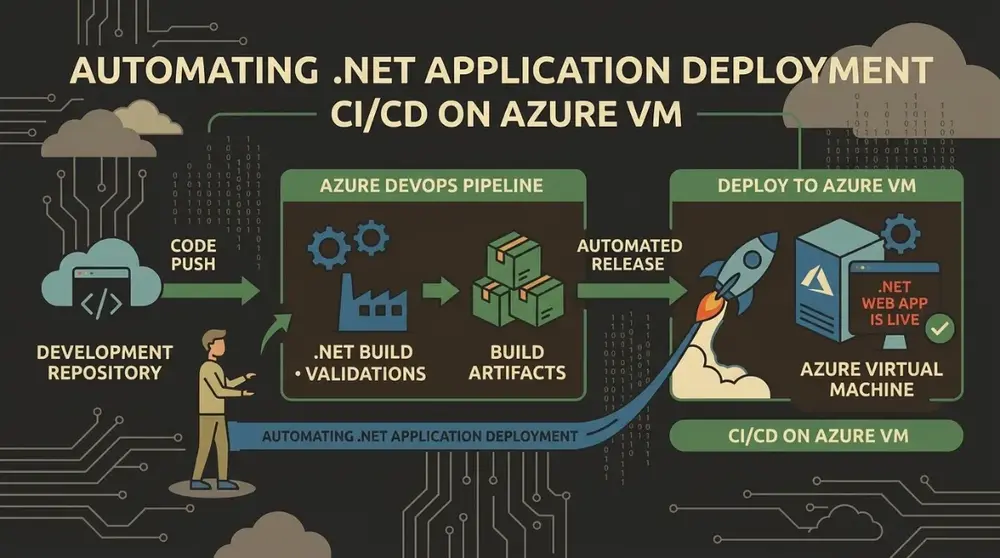
بیایید مراحل این تسمهنقاله را با هم مرور کنیم:
۱. منبع (شروع فرآیند): شما کد را به Git پوش میکنید. این کار دقیقاً مانند فشردن کلید شروع حرکت تسمهنقاله است.
۲. بیلد (سرهمبندی): سیستم کد را کامپایل کرده و یک آرتیفکت (مانند یک ایمیج Docker یا فایل JAR جاوا) میسازد. ما همیشه «یک بار بیلد» میکنیم و همان نسخه را به مراحل بعدی میفرستیم تا یکدستی محیط حفظ شود.
۳. تست (شستوشو): تستهای خودکار کدهای شما را تمیز میکنند. این مرحله شامل تستهای واحد برای بررسی عملکرد بخشهای کوچک، تستهای یکپارچگی برای بررسی ارتباط قطعات مختلف با هم و تستهای بازگشتی برای اطمینان از خراب نشدن ویژگیهای قدیمی است. برای مطالعه بیشتر درباره شیوههای نوشتن تست، پیشنهاد میکنیم مقاله مربوط به تستهای بازگشتی را مطالعه کنید.
۴. استقرار (خشککردن): در مرحله نهایی، کد روی سرور زنده میرود. بسته به استراتژی تیم، این مرحله میتواند شامل استقرار آبی/سبز (جابهجایی ترافیک بین دو نسخه کاملاً همسان محیط) یا انتشار قناری (تست تغییرات روی بخش بسیار کوچکی از کاربران) باشد.
۳. ورود به اتاق کنترل: اولین تجربه با GitHub Actions
اگر از GitHub استفاده میکنید، همین حالا به یک اتاق کنترل داخلی و قدرتمند دسترسی دارید: GitHub Actions. برای شروع کار نیاز به هیچ ابزار اضافهای ندارید و فقط کافی است یک فایل به آدرس .github/workflows/ci.yml بسازید.
بیایید جریان کار یک پایپلاین را در طول روز بررسی کنیم:
- قهوه و کامیت: قهوهتان را مینوشید، باگی را برطرف میکنید و دستور
git pushرا میزنید. - شروع عملیات (
on:): پلتفرمGitHubفرآیند پوش را در شاخه اصلی تشخیص داده و پایپلاین را به جریان میاندازد. - محیط تمیز (
jobs:): سرورهایGitHubیک ماشین مجازی تازه (مثلاًubuntu-latest) برای شما روشن میکنند. این کار باعث میشود فرآیند ساخت کد به فایلهای شخصی روی لپتاپ شما وابسته نباشد. - دستورالعملها (
steps:):- دریافت پروژه (Checkout): با اجرای
actions/checkoutکدهای شما را روی ماشین مجازی کپی میکند. - راهاندازی: با استفاده از
actions/setup-nodeنسخهی مشخصی ازNode.jsرا که نیاز دارید نصب میکند. - نصب پکیجها: دستور
npm ciرا اجرا میکند. یک نکته حرفهای: در پایپلاینها همیشه از دستورnpm ciبه جایnpm installاستفاده کنید، زیرا بسیار سریعتر است و دقیقاً بر اساس فایلpackage-lock.jsonکار میکند تا بیلد کاملاً پایداری داشته باشید. - تست: دستور
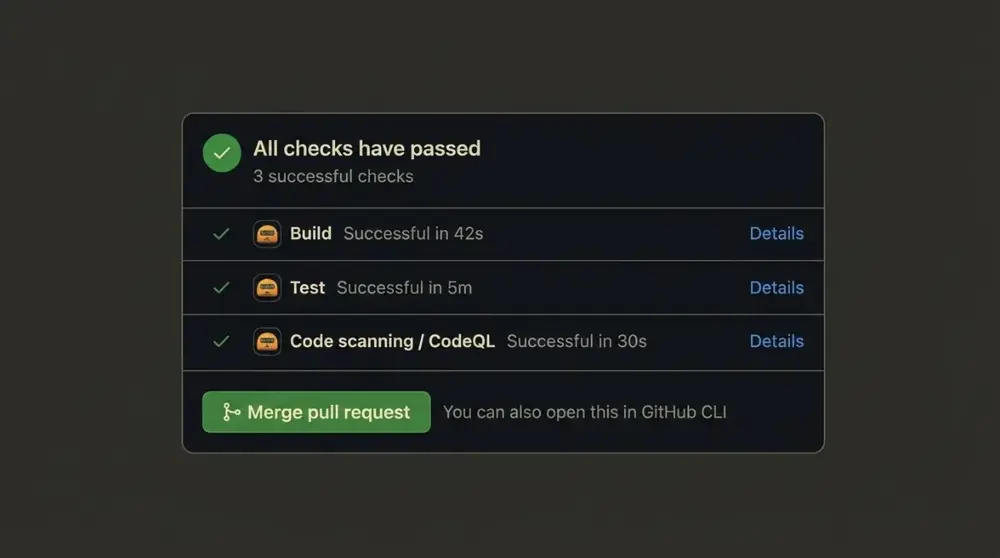
npm testاجرا میشود. اگر تستها موفق باشند، چراغ سبز را دریافت میکنید؛ در غیر این صورت، فرآیند بلافاصله متوقف خواهد شد.
- دریافت پروژه (Checkout): با اجرای
در ادامه، نمونهای از کدهای این فایل را بر اساس مستندات رسمی GitHub Actions مشاهده میکنید:
name: CI Pipeline

on:
  push:
    branches: [ main ]
  pull_request:
    branches: [ main ]

jobs:
  build-and-test:
    runs-on: ubuntu-latest

    steps:
      - name: Checkout Code
        uses: actions/checkout@v4

      - name: Set up Node.js
        uses: actions/setup-node@v4
        with:
          node-version: '22'

      - name: Clean Install Dependencies
        run: npm ci

      - name: Run Tests
        run: npm test
۴. امنیت پایپلاین: چرا امنیت نباید اولویت آخر باشد؟
در گذشته، تستهای امنیتی دروازهای بودند که درست در آخرین مرحلهی توسعه قرار میگرفتند. در دنیای پرسرعت CI/CD امروزی، این رویکرد به معنای فاجعه است.
به همین دلیل به سراغ DevSecOps میرویم. همانطور که در راهنمای DevSecOps توضیح داده شده است، این فرهنگ بررسیهای امنیتی را به ابتدای کار منتقل میکند (معروف به Shift Left).
این کار دقیقاً مثل شستوشوی کف خودرو در کارواش خودکار است؛ بدون نیاز به بررسی دستی، نقصها را در سریعترین زمان کشف میکنید.
با اضافه کردن ابزارهای تست خودکار امنیت نرمافزار (SAST) مانند SonarQube یا ابزار CodeQL گیتهاب، میتوانید کدهای خود را پیش از هرگونه بیلد برای یافتن آسیبپذیریها اسکن کنید.
برای حفظ امنیت در پایپلاین خود، این نکات را جدی بگیرید:
- سنجش ورودیها: ابزارهای بررسی و اصطلاحاً لینترها را برای پیدا کردن باگهای امنیتی ورودی تنظیم کنید.
- حداقل دسترسی: به ماشینهای مجازی رانر خود، فقط و فقط دسترسیهای حیاتی و حداقلی برای فرآیند استقرار را بدهید.
- مدیریت اطلاعات حساس: هرگز اطلاعات ورود یا کلیدهای API را در فایلهای YAML ننویسید. برای این کار از بخش بخش رمزگذاریشدهی GitHub Secrets استفاده کرده و آنها را در زمان اجرا به برنامه تزریق کنید.
۵. اندازهگیری موفقیت: شاخصهای کلیدی عملکرد (KPIs)
چگونه متوجه میشوید که خودکارسازی پایپلاین واقعاً به شما کمک کرده یا فقط دردسر ایجاد کرده است؟ پاسخ ساده است: باید آن را ارزیابی کنید.
در دنیای DevOps، تیمها با استفاده از نقشهبرداری جریان ارزش (VSM) مسیر حرکت کد را از زمان کامیت تا انتشار نهایی ترسیم میکنند تا گلوگاههای سرعت کار را پیدا کنند.
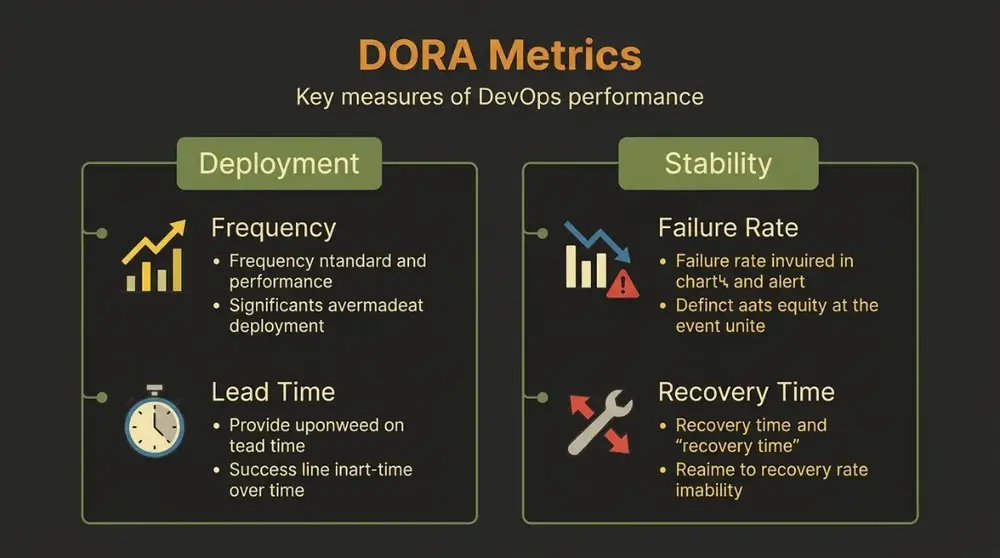
برای شروع کار، بهتر است روی این شاخصهای کلیدی (که به شاخصهای DORA معروف هستند) تمرکز کنید:
- زمان چرخه (Cycle Time): از اولین کامیت روی کد چقدر طول میکشد تا تغییرات به سرور عملیاتی برسند؟ زمان کمتر به معنای بازخورد سریعتر است.
- دفعات استقرار: با چه تناوبی تغییرات را روی سرور زنده میفرستید؟ تعداد دفعات بالا نشاندهندهی انتشار نسخههای کوچکتر و کمریسکتر است.
- نرخ شکست تغییرات: چند درصد از استقرارهای شما در سرور عملیاتی منجر به خرابی شده و نیاز به آپدیت فوری یا بازگردانی دارد؟
- میانگین زمان بازیابی (MTTR): وقتی بخشی از سرور خراب میشود، چقدر طول میکشد تا آن را به وضعیت عادی برگردانید؟ این شاخص بهترین ملاک برای سنجش استرس برنامهنویسان است. جزئیات بیشتر را در پژوهشهای شاخص DORA گوگل کلود بخوانید.
- میانگین زمان تا خرابی (MTTF): فاصله زمانی متوسط بین مشکلات و از کار افتادن سیستم چقدر است؟
۶. جمعبندی: آیندهی استقرار و انتشار نرمافزار
پایپلاینهای خودکار شیوه کار روزمرهی برنامهنویسان را بازتعریف کردهاند. آنها فرآیند بیثبات و دستی استقرار را به مراحلی پایدار و تکرارپذیر تبدیل کردهاند.
موج بعدی این مسیر همین حالا با راهکارهای هوش مصنوعی و فرآیندهای MLOps آغاز شده است تا منابع ماشینهای مجازی را بهینهسازی کرده و پیش از خراب شدن بیلدها، خطاهای احتمالی را پیشبینی کند.
تسلط بر پایپلاین CI/CD صرفاً برای سرعت نیست، بلکه آرامش ذهن را برایتان به ارمغان میآورد؛ تفاوت میان یک «روز ادغام» پر از استرس با یک سهشنبهی آرام که کدهایتان را منتشر میکنید و سر وقت به خانه میروید.
دیدگاه شما چیست؟ اگر کل فرآیند انتشار پروژهی فعلیتان امروز خودکار شود، چقدر زمان بیشتری برای کدنویسی و توسعه ویژگیهای جدید خواهید داشت؟ در بخش نظرات تجربیات خود را با ما به اشتراک بگذارید!
پرسشهای متداول (FAQ)
:::details تفاوت اصلی بین CI و CD چیست؟ بخش یکپارچهسازی مداوم (CI) روی ادغام و تست خودکار کدهای توسعهیافته تمرکز دارد. تحویل مداوم (CD) بیلدهای نرمافزار را برای انتشار در ریپازیتوری آماده میکند، در حالی که در استقرار مداوم، کدهای تایید شده بهطور مستقیم و بدون نیاز به تایید دستی روی سرور زنده بارگذاری میشوند. :::
:::details آیا برای راهاندازی پایپلاین حتماً به یک متخصص DevOps نیاز داریم؟ خیر! برای پروژههای کوچک و متوسط، برنامهنویسان به راحتی میتوانند پایپلاینهای ساده را با استفاده از ابزارهای آماده مانند GitHub Actions یا GitLab CI تنظیم کنند. شما فقط به نوشتن یک فایل تنظیمات ساده در پروژه خود نیاز دارید. :::
:::details پایپلاین چطور امنیت کدهایمان را بهبود میدهد؟ با انتقال بررسیها به ابتدای مسیر. ابزارهای بررسی امنیتی (SAST) کدهای شما را در زمان بیلد به صورت خودکار اسکن میکنند تا باگهای امنیتی و آسیبپذیریهای پکیجها را قبل از انتشار در نسخه نهایی و سرور عملیاتی شناسایی کنند. :::